Undvik standardinställningar och överraskningar på GCP-fakturan
Så tar du kontroll över vem som får skapa projekt i Google Cloud
Visste du att en standardinställning i Google Cloud Platform (GCP) kan öppna dörren för obevakad “skugg-IT” och skenande kostnader? När en ny organisation skapas i GCP, tilldelar Google Cloud nämligen som standard rollen Project Creator (roles/resourcemanager.projectCreator) till alla användare i din domän.
Vad är problemet?
Vad är problemet med detta? Det innebär rent krasst att alla identiteter i din Cloud Identity- eller Google Workspace-domän fritt kan logga in och skapa egna, nya GCP-projekt inom din organisation. När en användare skapar ett projekt blir hen automatiskt projektets ägare, med full makt att hantera resurser, aktivera API:er och koppla på ett billing-konto eller betalkort som de har åtkomst till. Utan att du vet om det kan vem som helst i organisationen alltså dra igång dyra molntjänster, sprida ut företagsdata, skapa onödiga säkerhetsrisker och ökad risk för omedveten skugg IT.
Hur fixar du till det?
Nyttan med att agera nu Genom att plocka bort denna standardbehörighet tar du omedelbart tillbaka ratten för er molnmiljö. Du eliminerar risken för oförutsedda utgifter, skapar en tydligare struktur och säkerställer att varje nytt projekt sätts upp medvetet och enligt era interna säkerhetsriktlinjer redan från start. Det ger en tryggare, renare och mer kostnadseffektiv molnmiljö.
Så här gör du
Här är det enkla sättet att åtgärda detta potentiella huvudbry. Så här gör du för att snabbt säkra din miljö direkt i Google Cloud Console:
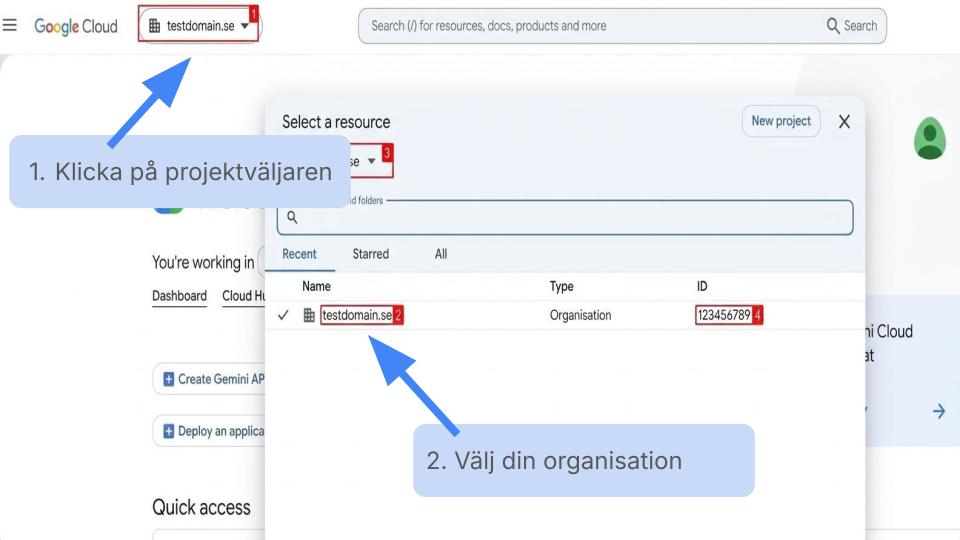
- Klicka på projektväljaren: Längst upp till vänster i menyfältet i Google Cloud (ofta bredvid Google Cloud-logotypen) finns en rullgardinsmeny som visar ditt nuvarande projekt. Klicka på denna för att öppna fönstret där du väljer resurs.
- Välj din organisation: I fönstret som öppnas klickar du på din övergripande organisation (vanligtvis namngiven efter din företagsdomän) i stället för ett specifikt projekt. Detta säkerställer att inställningen du ska ändra tillämpas på hela molnmiljön.
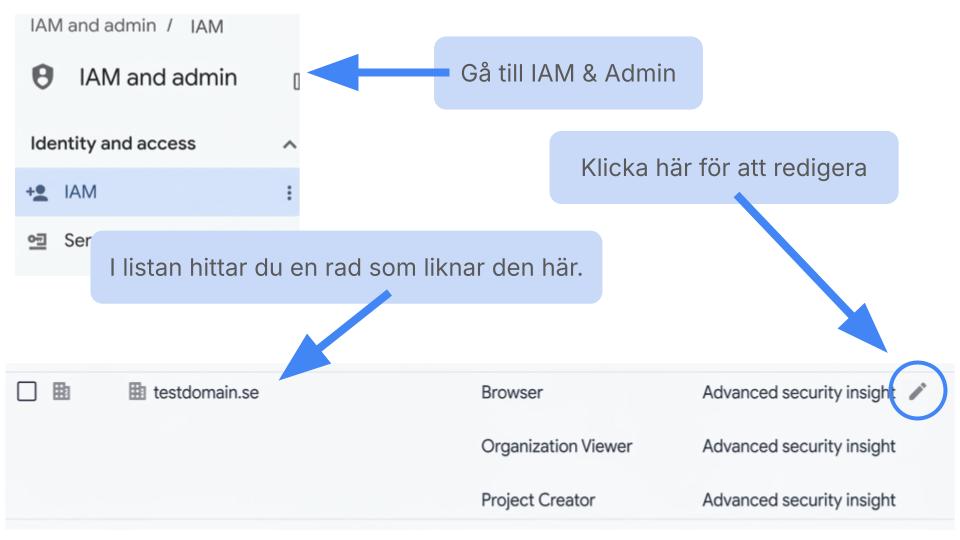
- Gå till IAM & Admin: Öppna huvudmenyn (ikonen med tre streck längst upp till vänster), scrolla ner till “IAM & Admin” och klicka på “IAM”. Detta tar dig till sidan där alla behörigheter hanteras.
- Hitta domänen och klicka för att redigera: På IAM-sidan ser du en lista över alla konton och grupper som har åtkomst. Leta upp den rad som representerar hela din domän (ofta ditt domännamn) och som har rollen “Project Creator” tilldelad. Klicka på penn-ikonen (redigera) längst till höger på den raden.
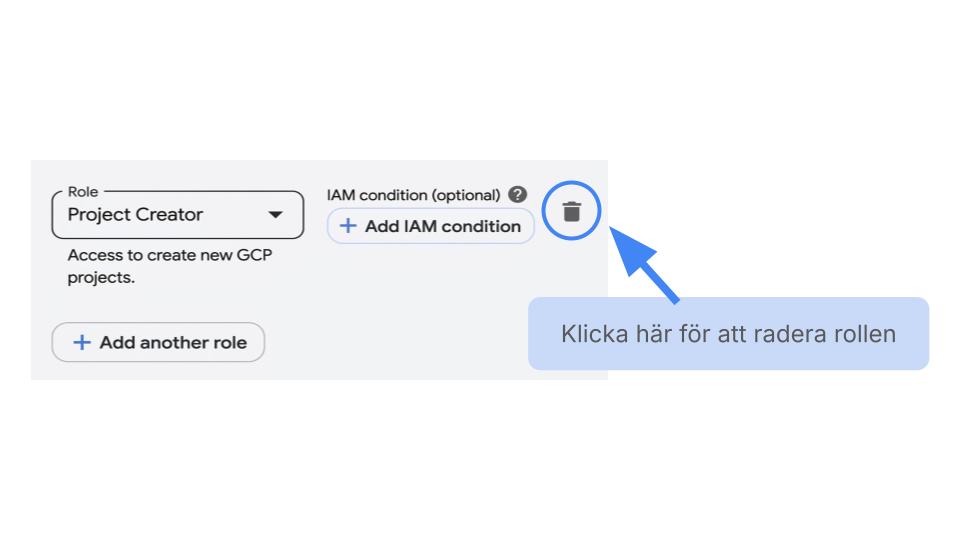
- Klicka här för att radera rollen: I fönstret som öppnas för att redigera behörigheter letar du upp rollen “Project Creator”. Klicka på papperskorgs-ikonen bredvid rollen för att ta bort den från domänen, och klicka sedan på spara.
Med dessa enkla steg har du gjort din molnmiljö säkrare och enklare att hantera!
Vill du veta mer eller ha hjälp?
Känns IAM, molnsäkerhet och behörighetsstrukturer krångligt eller tidskrävande? Du är inte ensam. Om du vill ha stöd i att se över er Google Cloud-miljö eller sätta upp en säker och skalbar struktur är du varmt välkommen att höra av dig till oss.